Un e-mail de votre mutuelle, l’alerte d’un site où vous aviez un compte, un article qui cite un nom familier : depuis samedi, beaucoup de gens se demandent quoi faire face à une fuite de données. Et surtout par quoi commencer, quand on ne sait même pas si l’on est concerné.
La bonne nouvelle, c’est que les gestes utiles sont peu nombreux. La moins bonne, c’est que le vrai danger arrive souvent après : des messages piégés qui connaissent votre nom, votre adresse, parfois vos soins. C’est surtout là-dessus que je veux vous aider.
Que s’est-il vraiment passé le 17 octobre ?
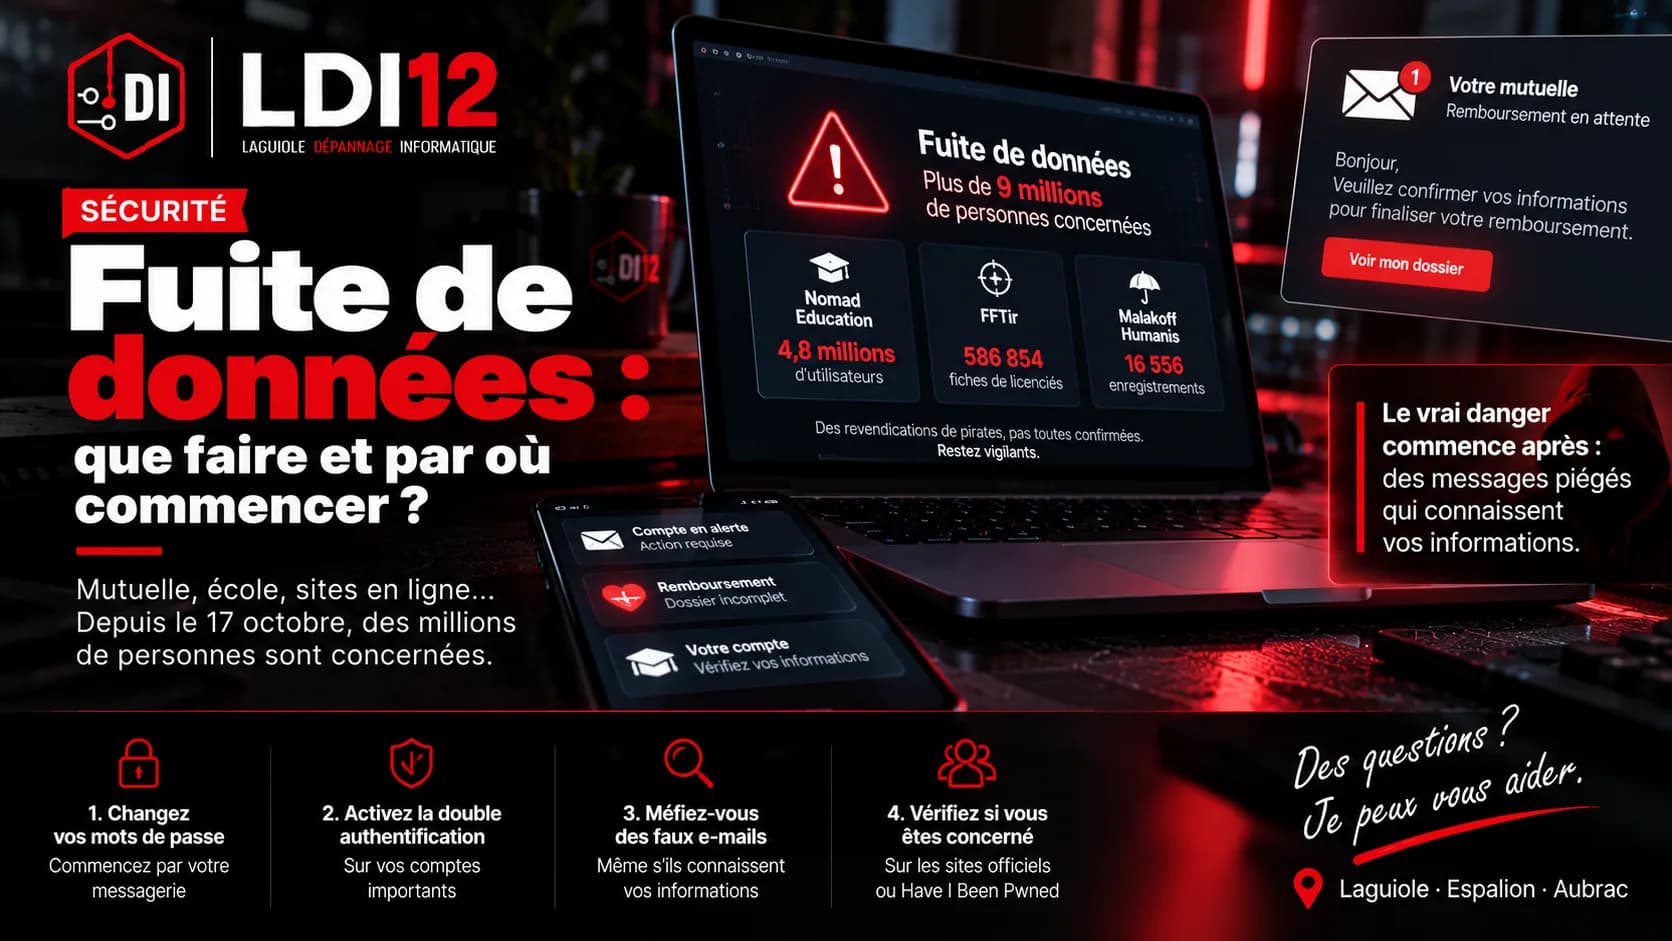
Le samedi 17 octobre, des pirates ont revendiqué sur leurs forums une vague de fuites de données visant une vingtaine d’organisations françaises. D’après le décompte du site spécialisé FrenchBreaches, plus de 9 millions de personnes seraient potentiellement concernées.
Trois cas parlent à beaucoup de monde :
- Nomad Education, une application de révision scolaire : 4,8 millions de fiches d’utilisateurs revendiquées, dont des élèves et des étudiants.
- La Fédération française de tir (FFTir) : 586 854 fiches de licenciés, 64 000 photos d’identité et 19 000 documents.
- Malakoff Humanis : 16 556 enregistrements revendiqués, avec des documents de santé et des historiques de remboursements. Le groupe indique que ces données viendraient d’une attaque contre l’un de ses prestataires de gestion, IGA.
Un point important : ce sont des revendications de pirates, pas toutes confirmées. Le site de la CAF, lui, est resté inaccessible plusieurs heures ce samedi. On a d’abord soupçonné une attaque par saturation. La CAF a finalement parlé d’une défaillance technique et indiqué que les données des allocataires n’ont pas été compromises.
Comment savoir si mes données font partie de la fuite ?
Commencez par une question simple : avez-vous un compte chez l’une des organisations citées ? Pensez à toute la famille, pas seulement à vous : un enfant qui révise sur une application, un licencié dans un club de tir, une complémentaire santé d’entreprise.
Ensuite, quelques vérifications concrètes :
- Regardez votre boîte mail, y compris les indésirables. Si l’organisation prévient ses clients, c’est souvent par e-mail : lisez-le, mais ne cliquez sur rien.
- Consultez le site officiel de l’organisation, en tapant vous-même son adresse. Jamais par un lien reçu par e-mail ou SMS.
- Testez votre adresse e-mail sur un service de vérification comme Have I Been Pwned. Il recense les fuites connues, mais une fuite récente peut mettre plusieurs jours à y apparaître.
Si vous ne trouvez rien, ne concluez pas trop vite. Une fuite revendiquée peut être confirmée plus tard. Gardez les réflexes ci-dessous pendant plusieurs semaines.
Après une fuite de données, que faire en premier avec ses mots de passe ?
Ne changez pas tout au hasard. Il y a un ordre logique, et il fait gagner du temps :
- Votre messagerie. C’est la clé de tout : avec elle, un pirate peut réinitialiser vos autres comptes.
- Le compte touché par la fuite, s’il existe encore.
- Tous les comptes où vous utilisez le même mot de passe. C’est le vrai risque : les pirates testent automatiquement les identifiants volés sur d’autres sites.
- La banque, les impôts, la mutuelle, Ameli, puis les sites marchands où votre carte est enregistrée.
Un bon mot de passe est long et unique. Une phrase de plusieurs mots sans lien entre eux vaut mieux qu’un mot court rempli de symboles. Pour ne pas tout retenir, un gestionnaire de mots de passe (un coffre-fort chiffré qui les mémorise pour vous) est la solution la plus simple.
Pourquoi activer la double authentification maintenant ?
La double authentification ajoute une seconde preuve à votre mot de passe : un code reçu par SMS, une validation dans une application ou une clé physique. Si votre mot de passe circule, le pirate reste bloqué à la porte.
Activez-la en priorité sur votre messagerie, puis sur vos réseaux sociaux et vos comptes de paiement. L’option se trouve en général dans les paramètres, rubrique « Sécurité » ou « Connexion ». Une règle à ne jamais oublier : ce code ne se donne à personne, même à quelqu’un qui dit appeler de votre banque.
Comment reconnaître un faux e-mail qui connaît mon nom et mes remboursements ?
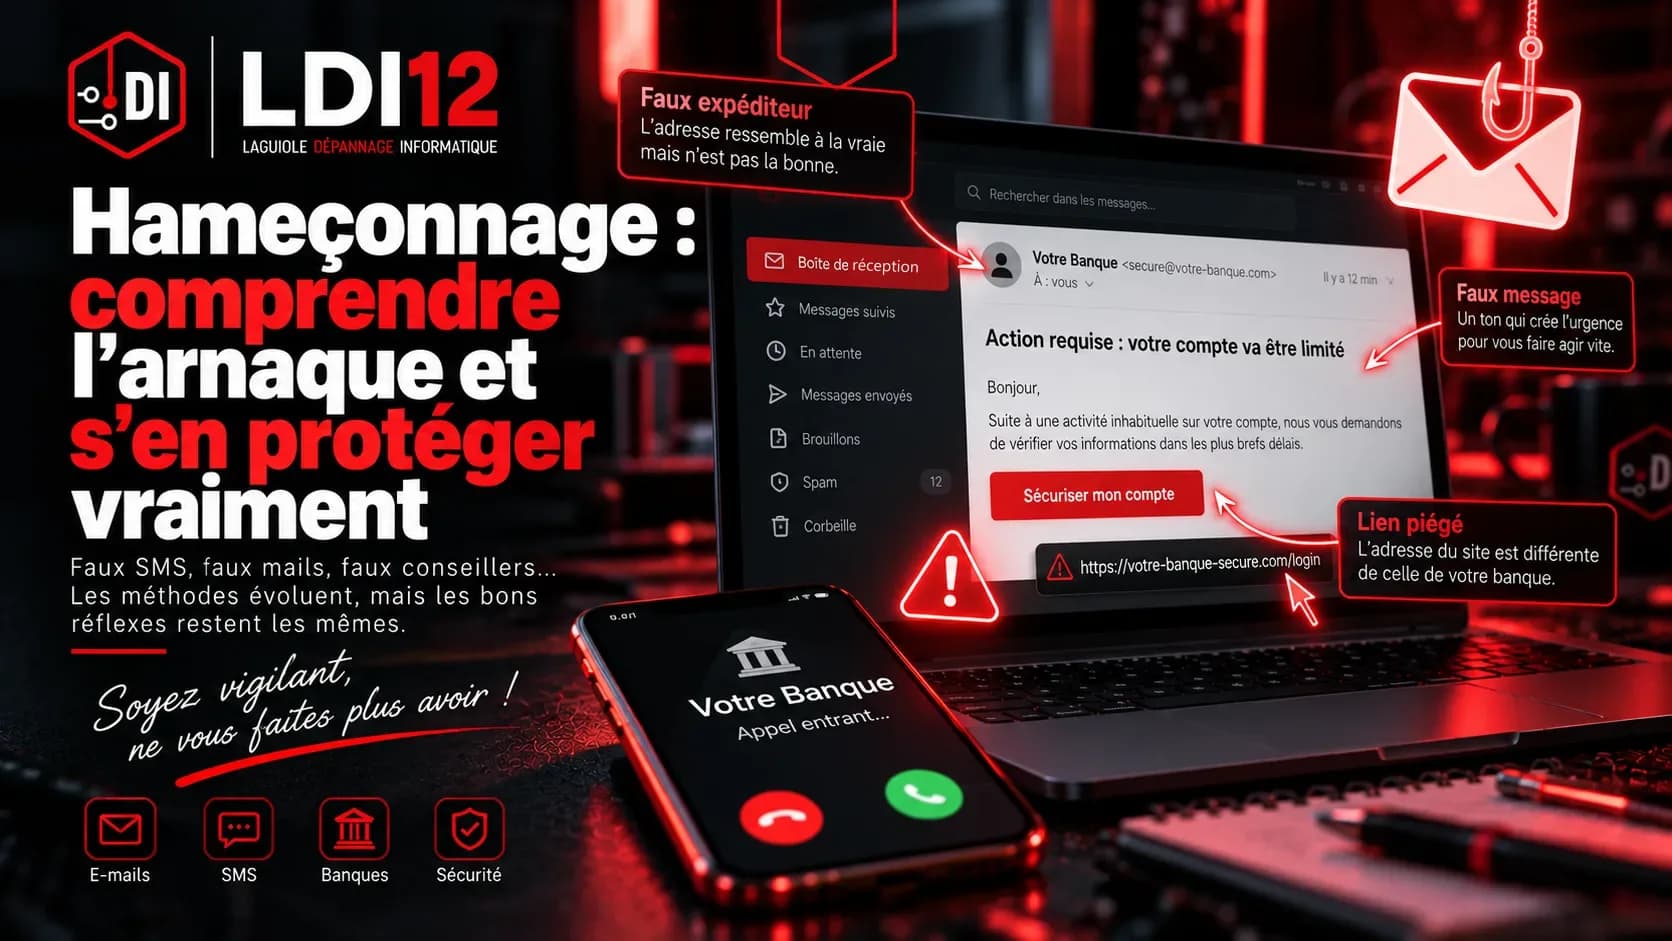
Après une fuite, les arnaques changent de visage. Le message ne commence plus par « Cher client ». Il cite votre nom, votre adresse postale, votre numéro d’adhérent, parfois un vrai remboursement de soins. Il paraît donc crédible, et c’est exactement le but.
Prenons un exemple réaliste après la fuite chez Malakoff Humanis. Un e-mail vous annonce qu’un remboursement est bloqué et vous demande de « confirmer votre RIB ». Le détail de vos soins semble exact. Pourtant, ce que le pirate sait ne prouve rien : il l’a lu dans la fuite.
Voici les signaux qui doivent vous arrêter, même quand tout le reste semble juste :
- Une urgence : délai de 24 heures, compte suspendu, remboursement perdu.
- Une demande de paiement, de RIB ou de code, surtout un code reçu par SMS.
- Un lien ou une pièce jointe pour « régulariser » votre dossier.
- Une adresse d’expéditeur qui ressemble au vrai nom, avec une lettre en trop ou un domaine étrange.
- Un appel qui suit l’e-mail, d’un faux conseiller qui confirme le message : c’est un scénario classique.
La parade est toujours la même : ne répondez pas au message et repassez par un canal que vous connaissez déjà. Votre espace adhérent ouvert à la main, le numéro au dos de votre carte, votre agence. Pour les bases, mon guide sur l’hameçonnage reste valable.
Et si j’ai déjà cliqué, ou si c’est mon entreprise qui est visée ?
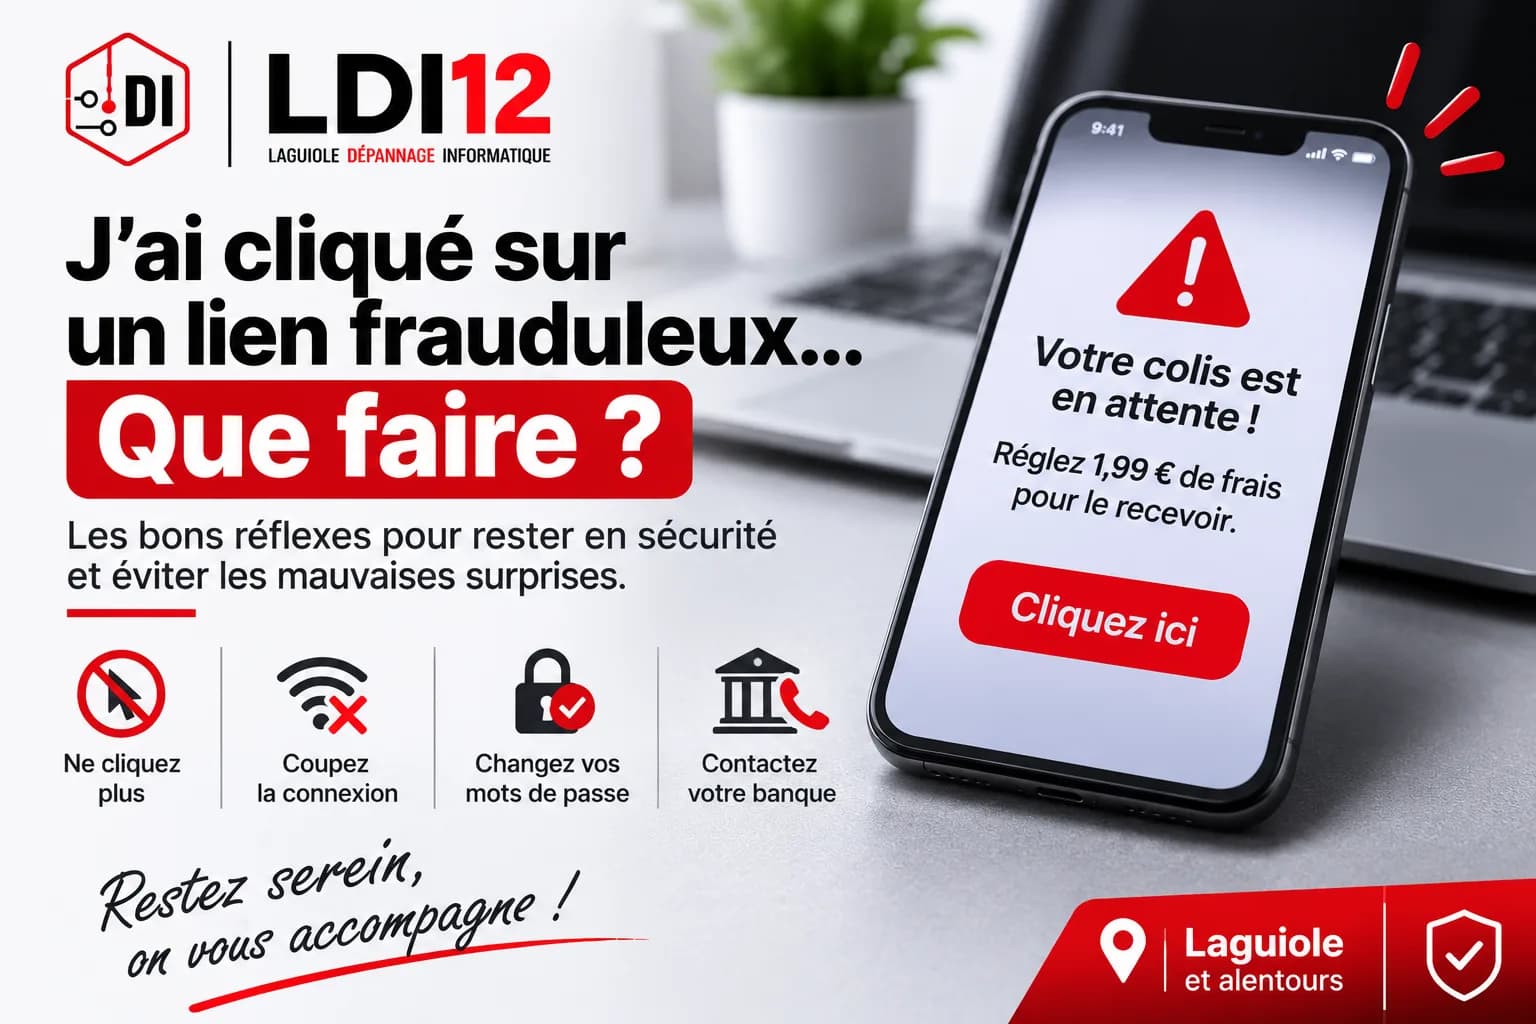
Si vous avez cliqué et saisi un mot de passe, changez-le tout de suite depuis un autre appareil. Prévenez ensuite votre banque si des coordonnées bancaires sont en jeu. J’ai détaillé chaque étape dans l’article J’ai cliqué sur un lien frauduleux : que faire tout de suite ?.
Si vous avez ouvert une pièce jointe ou installé quelque chose, il faut contrôler l’ordinateur lui-même. Un logiciel espion peut enregistrer ce que vous tapez, y compris vos nouveaux mots de passe.
Pour les entreprises du plateau, de Laguiole à la vallée du Lot, le risque prend une autre forme. Un salarié peut recevoir un faux message de sa complémentaire santé sur le poste de la boutique ou de l’accueil. Un faux fournisseur peut aussi écrire pour « changer de RIB ». Une règle simple protège beaucoup : tout changement de coordonnées bancaires se vérifie par téléphone, au numéro habituel.
Pour le Cybermois, qui a lieu du 1er au 31 octobre, la CNIL et Cybermalveillance.gouv.fr ont publié une fiche pratique pour réagir à une violation de données personnelles. Vous la trouverez sur le site de la CNIL.
Ce que je peux faire pour vous à Laguiole et sur l’Aubrac
Un doute après un clic ou une pièce jointe ouverte ? Apportez-moi l’ordinateur à l’atelier de Laguiole, ou je me déplace à Espalion et sur le plateau. Je cherche les programmes indésirables, je les retire et je vérifie que rien ne s’est réinstallé : c’est ma prestation de suppression de virus et logiciels indésirables, à 72 € TTC.
Si vous voulez d’abord savoir où en est la machine, un diagnostic informatique simple coûte 36 € TTC. Pour une entreprise, je peux aussi vous aider à mettre en place la double authentification sur les comptes partagés.
Un doute après un clic ? Parlons-en.
Sources
- Vague de cyberattaques en France le 17 octobre : 9 millions de personnes concernées (Journal du Coin) : Bilan FrenchBreaches : plus de 9 millions de personnes, chiffres Nomad Education, FFTir, Malakoff Humanis, revendications non confirmées.
- Cyberattaques du 17 octobre : des pirates revendiquent des millions de données françaises (Solutions Numériques) : Une vingtaine d’organisations visées ; réaction de Malakoff Humanis évoquant son prestataire de gestion IGA.
- Le site de la Caf inaccessible le 17 octobre, la piste de la cyberattaque est écartée (Orange Actu, via L’Express) : La CAF évoque une défaillance technique, sans compromission des données des allocataires.
- Cybermois 2026 : la CNIL et Cybermalveillance.gouv.fr publient une nouvelle ressource (CNIL) : Cybermois en octobre et fiche pratique sur la violation de données personnelles.
- Cybermois : octobre, le mois de la cybersécurité (Unaf) : Dates du Cybermois 2026 : du 1er au 31 octobre, organisé par Cybermalveillance.gouv.fr.