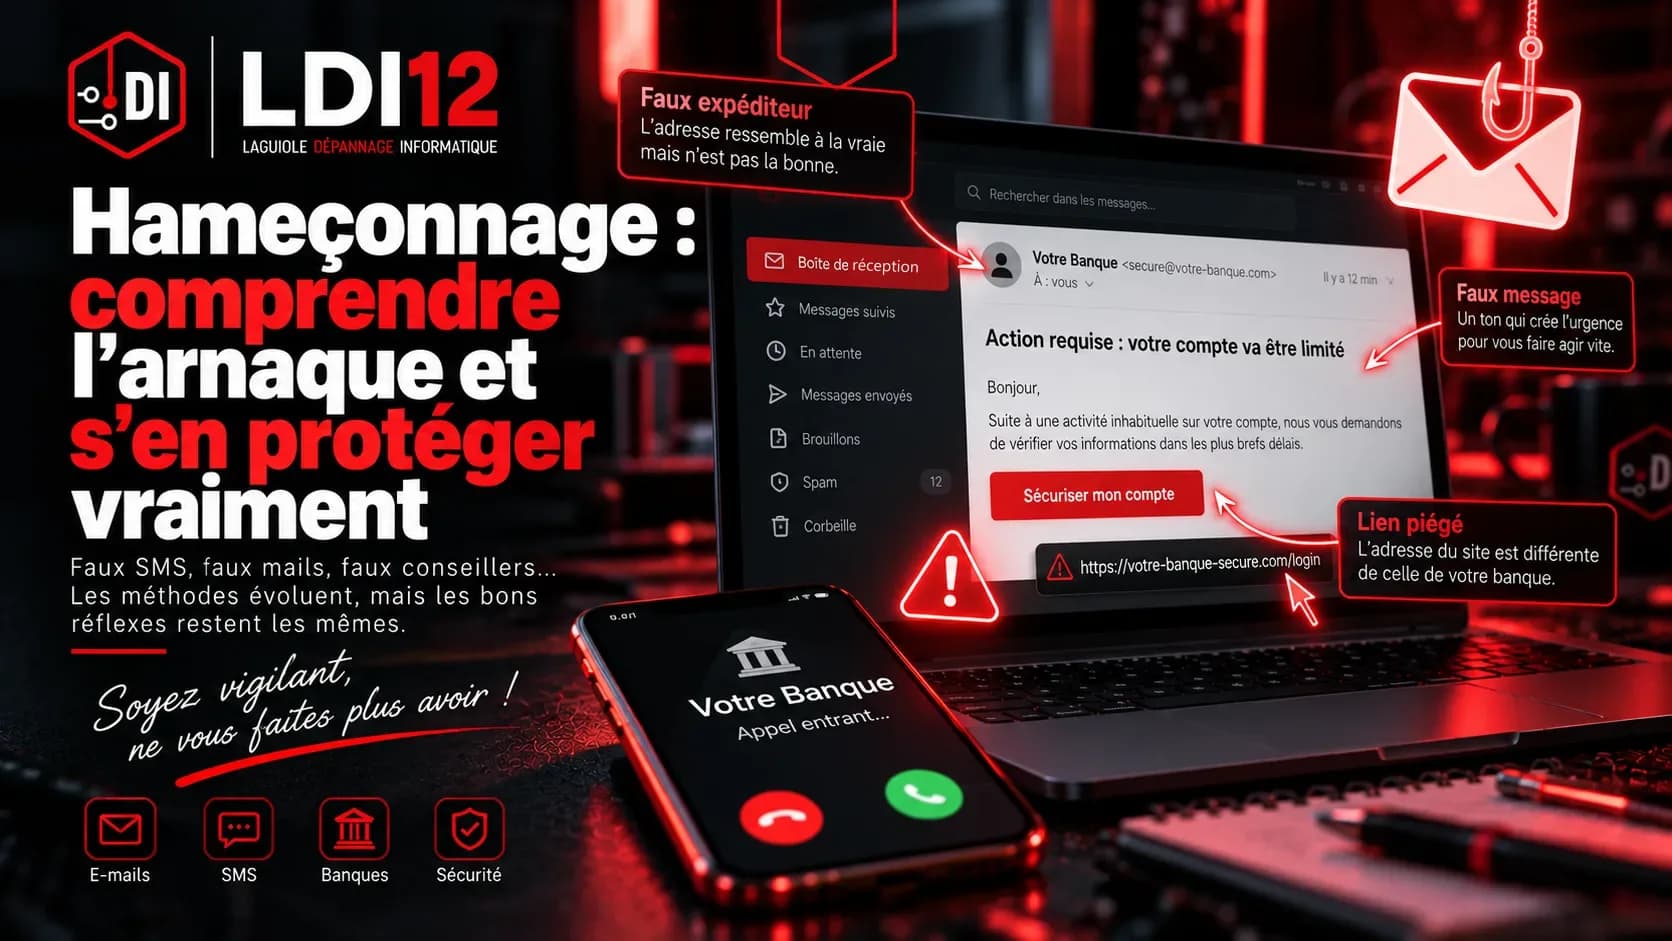
Dans mon métier, je vois peu de piratages spectaculaires. Je vois des gens ordinaires qui ont cliqué sur un message ordinaire, un mardi soir, entre deux choses à faire. Se protéger de l’hameçonnage n’est donc pas d’abord une affaire de technique : c’est à peu près toujours comme ça que ça commence, pas par une faille, mais par un message qui arrive au bon moment et qui demande une petite action.
Les chiffres officiels disent la même chose. Dans son rapport publié en mars 2026, Cybermalveillance.gouv.fr compte plus de 500 000 personnes venues chercher de l’aide dans l’année, soit 20 % de plus que l’an passé. L’hameçonnage y est la première menace, en hausse de 70 %, et représente près d’un tiers des demandes des particuliers. Côté professionnels, c’est aussi la première cause, en hausse de 45 %.
Autrement dit : ce n’est pas une affaire de gens naïfs. C’est devenu une industrie, et elle a beaucoup progressé.
Ce que l’hameçonnage attaque, ce n’est pas votre ordinateur
Un antivirus protège une machine contre un programme. L’hameçonnage, lui, ne s’adresse pas à la machine : il s’adresse à vous. On vous demande de donner quelque chose, ou de faire quelque chose, de votre plein gré. Aucun logiciel ne peut décider à votre place que ce message est légitime.
Les escrocs utilisent toujours les mêmes leviers, et il est utile de les connaître parce qu’on les repère mieux quand on les a nommés :
- l’urgence : votre colis part demain, votre compte sera bloqué ce soir, l’amende double dans 48 heures ;
- l’autorité : la banque, les impôts, la gendarmerie, Microsoft, votre patron ;
- la peur : un débit que vous ne reconnaissez pas, un piratage annoncé, une menace ;
- l’envie ou la curiosité : un remboursement qui vous attend, un colis surprise, une offre ;
- la familiarité : un message qui vient du compte piraté d’un proche.
Depuis les grandes fuites de données de 2025, ces messages sont de plus en plus précis. Votre nom, votre adresse, votre opérateur, parfois les quatre derniers chiffres de votre carte : tout cela circule. Un message qui connaît ces détails inspire confiance, et c’est exactement le but.
Les formes qu’il prend aujourd’hui
Le SMS de livraison, d’amende ou de compte bloqué. Le grand classique, parce qu’il tombe juste assez souvent au moment où on attend vraiment un colis.
Le faux conseiller bancaire. C’est le plus coûteux, et de loin. Le téléphone sonne, le nom de votre banque s’affiche, et la personne connaît vos dernières opérations. Elle vous annonce une fraude en cours et vous demande de l’aider à l’annuler : lire un code reçu par SMS, valider une opération dans l’application, supprimer puis réinscrire un bénéficiaire. Tout ce qu’elle vous fait faire sert en réalité à autoriser le virement.
Le faux support technique. Une page s’ouvre en plein écran, une alarme sonne, un numéro s’affiche. Au bout du fil, quelqu’un veut prendre la main sur votre ordinateur. J’interviens régulièrement après coup, et le point commun est toujours le même : la personne a installé elle-même l’outil de prise en main.
La fausse facture et le changement d’IBAN. Côté entreprises, c’est le scénario qui fait le plus de dégâts. Un fournisseur habituel vous écrit que ses coordonnées bancaires ont changé. Le virement part sur le bon montant, à la bonne date, sur le mauvais compte.
Le QR code. Sur un parking, sur une fausse amende glissée sous l’essuie-glace, sur une affichette collée par-dessus l’originale. Un QR code ne montre pas où il mène, et c’est tout le problème.
La fausse vérification « je ne suis pas un robot ». Celle-là est récente et elle explose : les détections ont plus que doublé au premier semestre 2026. La page imite un contrôle anti-robots habituel, puis vous demande d’appuyer sur quelques touches, de coller quelque chose et de valider. Ce que vous collez est une commande que la page a glissée à votre insu dans le presse-papiers, la mémoire temporaire du copier-coller. Autrement dit, vous lancez vous-même le programme malveillant. Retenez la règle : un vrai contrôle anti-robots ne vous demande jamais de quitter la page ni de taper une commande.
Le message d’un proche. Un compte piraté écrit à tous ses contacts. « Tu peux recevoir un code pour moi ? » ou « je suis bloqué, peux-tu m’avancer de l’argent ». Le compte est authentique, la demande ne l’est pas.
Les repères d’hier ne marchent plus
Pendant vingt ans, on a appris à repérer les fautes d’orthographe. C’est terminé. Un faux courriel de banque s’écrit aujourd’hui dans un français impeccable, parce qu’il est rédigé par une intelligence artificielle, et j’explique dans un autre article pourquoi ces outils écrivent si bien sans rien comprendre.
Trois autres repères sont tombés avec lui :
- le logo et la mise en page se copient en trois clics ;
- le cadenas du navigateur ne dit rien de l’honnêteté du site, seulement que la connexion est chiffrée. Les sites frauduleux en ont un, eux aussi ;
- le numéro ou le nom affiché se falsifie. C’est ce qu’on appelle le spoofing, et c’est précisément ce qui rend l’arnaque au faux conseiller si efficace.
Les signaux qui restent fiables
Le contexte. Vous n’avez rien demandé, et pourtant on vous contacte. C’est le premier signal, et c’est le plus solide.
La pression. Un service légitime vous laisse le temps. Une arnaque a besoin que vous agissiez avant de réfléchir.
La demande elle-même. Il n’existe aucune situation, aucune, où un professionnel a besoin que vous lui communiquiez un code reçu par SMS, un mot de passe, ou que vous validiez une opération pour en annuler une autre. Si c’est demandé, c’est une arnaque. Sans exception.
L’adresse réelle du lien. Sur ordinateur, posez la souris sur le lien sans cliquer : l’adresse
s’affiche en bas de la fenêtre. Sur téléphone, appuyez longuement dessus pour la voir. Lisez
ensuite le nom du site juste avant la première barre oblique, le signe / : dans
impots.gouv.fr.paiement-secu.net/..., le vrai site est paiement-secu.net, pas les impôts. Tout
ce qui se trouve à gauche a été écrit par l’escroc pour vous rassurer.
Le canal. Votre banque ne vous écrira pas par SMS pour vous faire saisir vos identifiants. L’administration fiscale ne demande pas de coordonnées bancaires par courriel. Dans le doute, n’utilisez jamais le lien ou le numéro du message : ouvrez vous-même l’application ou le site officiel.
Se protéger de l’hameçonnage : six réflexes qui tiennent
- Ne jamais rappeler le numéro d’un message, ni cliquer sur son lien. Raccrochez, puis composez vous-même le numéro au dos de votre carte bancaire. Un vrai conseiller comprendra très bien, c’est même ce qu’il vous conseillerait.
- Aucun code, à personne. Les codes reçus par SMS, les mots de passe et les codes de votre application bancaire ne se communiquent jamais, même à quelqu’un qui vous met la pression, même « pour annuler une fraude ».
- Un gestionnaire de mots de passe, c’est-à-dire un petit logiciel qui retient vos mots de passe à votre place et les remplit tout seul. Il règle deux problèmes d’un coup : des mots de passe différents partout, et surtout une vérification que votre œil ne sait pas faire. Un gestionnaire ne remplit rien sur un faux site, parce que l’adresse ne correspond pas à celle qu’il a enregistrée. Quand il refuse de remplir, ce n’est pas une panne, c’est un avertissement.
- La double authentification, ce code supplémentaire demandé en plus du mot de passe. Activez-la d’abord sur votre messagerie, car c’est par elle qu’on réinitialise tous vos autres comptes, puis sur vos comptes sensibles. Préférez une application dédiée sur votre téléphone, ou une clé de sécurité : un code reçu par SMS peut vous être soutiré au téléphone par un faux conseiller.
- Les mises à jour. Système, navigateur, téléphone. Elles ne vous protègent pas du message, mais elles bloquent une bonne partie de ce qui se passe après le clic.
- Des sauvegardes. Parce que la suite de l’histoire, parfois, c’est un rançongiciel, ce programme qui rend tous vos fichiers illisibles et réclame de l’argent pour les rendre. Une sauvegarde qui fonctionne transforme alors une catastrophe en mauvaise soirée.
Pour une entreprise, ajoutez une règle simple et écrite : tout changement de coordonnées bancaires se vérifie par un appel au fournisseur, sur le numéro que vous aviez déjà, jamais sur celui du message. Et dites à vos équipes qu’elles ne seront jamais sanctionnées pour avoir signalé un doute. Les dégâts viennent presque toujours du silence qui suit l’erreur, pas de l’erreur.
Vous avez cliqué : quoi faire, dans l’ordre
- Vous avez seulement ouvert la page ? Fermez-la. Dans l’immense majorité des cas, il ne se passe rien de plus.
- Vous avez saisi un mot de passe ? Changez-le tout de suite, depuis un autre appareil, et changez-le aussi partout où vous utilisiez le même.
- Vérifiez votre boîte mail. C’est l’étape que tout le monde oublie. Un attaquant qui entre dans une messagerie y ajoute souvent une règle de redirection automatique pour continuer à lire votre courrier. Regardez les règles et les redirections dans les paramètres, et supprimez ce que vous n’avez pas créé.
- De l’argent est parti, ou vos données bancaires sont compromises ? Appelez votre banque pour faire opposition, sans attendre le lendemain.
- Vous avez installé quelque chose, ou donné la main à distance ? Coupez le Wi-Fi, éteignez, et faites examiner la machine. Ne vous contentez pas d’un antivirus qui dit que tout va bien.
- Signalez. Un SMS ou un appel se transfère gratuitement au 33700. Un site ou un courriel se signale sur 17Cyber ou sur Pharos.
- Portez plainte, et conservez tout : captures d’écran, numéros, heures, courriels. C’est ce qui fera la différence avec votre banque et votre assurance.
Si le doute persiste sur l’état de la machine, c’est typiquement le genre de vérification que je fais en suppression de virus : ce qui tourne réellement au démarrage, ce qui a été installé, et ce qui est parti.
Si l’argent est parti, vos droits sont meilleurs que vous ne le croyez
Beaucoup de victimes n’osent rien demander, persuadées d’avoir été imprudentes. C’est dommage, parce que la loi est de leur côté.
Pour une opération de paiement que vous n’avez pas autorisée, votre banque doit vous rembourser. Elle ne peut refuser qu’en prouvant une négligence grave de votre part, et c’est bien à elle d’apporter cette preuve. Depuis octobre 2024, la Cour de cassation l’a rappelé plusieurs fois dans des affaires de faux conseiller : le fait d’avoir été mis en confiance par l’usurpation du numéro de la banque n’est pas, en soi, une négligence grave. Le simple fait qu’une opération ait été validée par votre application ne suffit pas non plus à vous déclarer fautif.
Trois points pratiques :
- vous avez treize mois pour contester une opération non autorisée ;
- pour une fraude à la carte bancaire sur internet, après avoir fait opposition auprès de votre banque, signalez-la sur Perceval, le service de signalement officiel ;
- si la banque refuse, écrivez au service réclamations, puis au médiateur bancaire. Ces refus sont régulièrement cassés en justice.
Je ne suis ni avocat ni conseiller juridique, et chaque dossier a ses particularités. Mais sachez qu’un « vous avez validé, donc c’est perdu » n’est pas une réponse recevable.
Ce qui protège vraiment, au fond
Se protéger de l’hameçonnage tient finalement en une habitude, qu’aucun outil ne remplacera : quand un message demande une action urgente, on s’arrête. On ne répond pas dans la foulée. On ouvre soi-même le site officiel, on appelle soi-même le bon numéro, on en parle à quelqu’un. Trente secondes suffisent à faire tomber presque toutes ces arnaques, parce qu’elles n’existent que dans la précipitation.
Et si vous vous êtes fait avoir, n’ayez pas honte. Je le répète souvent : les gens qui se font piéger ne sont pas moins prudents que les autres, ils ont simplement reçu le bon message au mauvais moment. Ce qui compte, c’est ce que vous faites dans l’heure qui suit.
Si vous lisez ces lignes en pensant à un proche plutôt qu’à vous, le meilleur service à lui rendre est simple : imprimez-lui la liste des six réflexes, et dites-lui qu’il peut vous appeler à n’importe quelle heure avant de cliquer sur quoi que ce soit. Une personne qui sait qu’elle ne sera pas jugée appelle avant, et pas trois jours après.
Un doute, un poste à vérifier, une équipe à sensibiliser
Je vérifie un ordinateur après un clic malheureux, je remets en place ce qu’il faut (mots de passe, double authentification, sauvegardes), et j’interviens aussi auprès des équipes de petites entreprises, qui sont la cible la plus rentable pour ce genre d’attaques. Pour les professionnels, cela rentre dans la maintenance informatique, avec une procédure écrite pour les virements et les changements d’IBAN.
Je me déplace à Laguiole, Espalion et dans tout l’Aubrac, et beaucoup de vérifications se font à distance. Vous pouvez m’appeler au 07 44 95 37 60 ou passer par la page de contact. Et si vous hésitez à déranger pour un simple doute : dérangez. Un appel de cinq minutes coûte toujours moins cher qu’un virement parti.
Sources
- Cybermalveillance.gouv.fr, rapport d’activité 2025, publié en mars 2026 : plus de 500 000 demandes d’assistance, hameçonnage première menace, en hausse de 70 %.
- Cybermalveillance.gouv.fr, fiche réflexe sur l’hameçonnage.
- 17Cyber, le service public d’assistance en ligne aux victimes.
- Service-Public, signaler une fraude à la carte bancaire (Perceval).
- UFC-Que Choisir, arnaque au faux conseiller bancaire : les banques doivent rembourser les clients piégés (Cour de cassation, chambre commerciale, 23 octobre 2024).